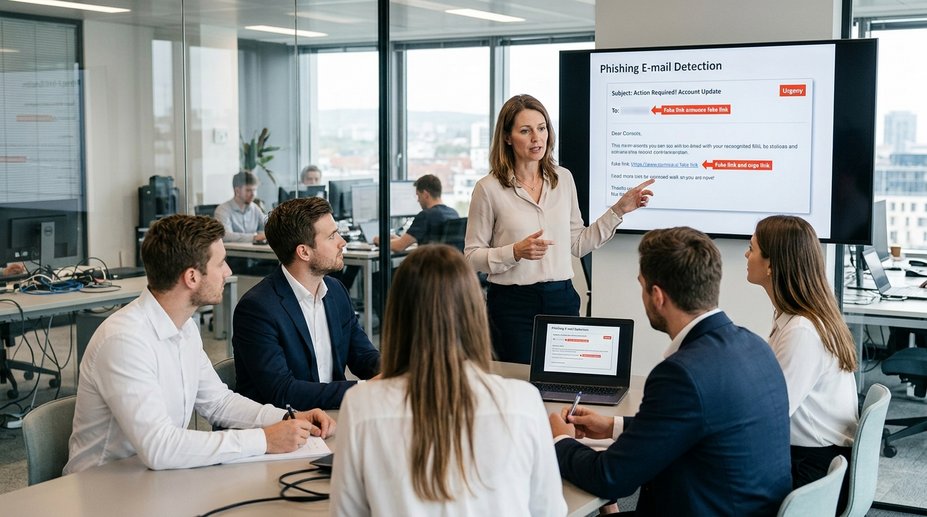
A kiberbiztonság ma már nem csak az IT-részleg problémája, hanem minden vállalkozás alapvető stratégiai eleme. A legfejlettebb technológiai védvonalak is értelmetlenek lehetnek, ha az emberi tényező gyenge láncszemmé válik. Különösen igaz ez az adathalászat (phishing) esetében, amely a leggyakoribb és legsikeresebb támadási vektorok közé tartozik, milliárdos károkat okozva világszerte.
A digitális világban az információbiztonsági tudatosság elengedhetetlen a vállalkozások stabilitásához. Hiába fektetsz be vagyonokat a legkorszerűbb tűzfalakba és vírusirtókba, ha egyetlen, megtévesztett munkatárs egy rossz kattintással kinyitja a kiskaput a kiberbűnözők előtt. Az adathalász e-mailek egyre kifinomultabbak, célzottabbak és hitelesebbnek tűnnek, megnehezítve felismerésüket a kevésbé képzett felhasználók számára. Ez az emberi tényező a kiberbiztonságban a legkritikusabb pont.
Egy 2025-ös iparági jelentés szerint az összes sikeres kibertámadás 85%-a emberi hibára vezethető vissza, és ezen belül az adathalászat a leggyakoribb belépési pont. Statista, 2025 – The Rising Cost of Phishing. Ez a szám rávilágít, hogy a munkatársi képzés és az információbiztonsági tudatosság fejlesztése nem luxus, hanem stratégiai befektetés.
Az adathalászat (phishing) már rég nem csupán a nigériai hercegtől érkező, rossz magyarsággal megírt e-mail. A támadók folyamatosan fejlesztik módszereiket, és egyre kifinomultabb trükkökkel próbálnak hozzáférni érzékeny adatokhoz vagy rendszerekhez. Íme néhány gyakori forma, amelyek ellen fel kell készítened a csapatod:
A támadók gyakran használják a social engineering, azaz a szociális mérnöki technikákat, ahol emberi gyengeségeket – bizalmat, félelmet, kíváncsiságot, sürgősség érzetét – használnak ki, hogy rávegyék az áldozatot a kívánt cselekvésre. Az adathalász e-mail felismerése kulcsfontosságú ebben a harcban.
Az IT-biztonság megerősítéséhez elengedhetetlen a proaktív, folyamatos munkatársi képzés és az információbiztonsági tudatosság növelése. Ne csak a technológiára, hanem az emberi tényezőre is fókuszálj!
A félelemkeltés és büntetés helyett építs a megerősítésre! A büntetésmentes biztonsági kultúra az, ahol a hibákból tanulunk, nem pedig szankcionálunk. A munkatársak sokkal inkább hajlandóak lesznek jelenteni a hibáikat, ha nem kell félniük a következményektől. Elismerés, jutalom, és pozitív visszajelzés – ezek a kulcsai egy erős, reziliens biztonsági kultúrának.
Európai szinten is egyre nagyobb hangsúlyt kap az adatvédelem és a kiberbiztonság. Az Eurostat 2024-es adatai szerint az EU-ban a vállalkozások 28%-át érte legalább egy kibertámadás az elmúlt évben, és a bejelentett incidensek többsége adathalászattal indult. Eurostat, 2024 – Cybersecurity statistics – enterprises. Ez mutatja, hogy mennyire aktuális és kritikus a téma.
Az emberi tényező mellet természetesen a technológiai védvonalak is kulcsfontosságúak. A többlépcsős azonosítás (MFA) bevezetése például garantálja, hogy a kiszivárgott jelszavak önmagukban ne jelentsenek azonnali kockázatot. A korszerű vállalatirányítási rendszerek, mint amilyen a Logzi ERP, beépített biztonsági funkciókkal rendelkeznek, amelyek nagymértékben hozzájárulnak az adatvédelemhez és az IT-biztonsághoz. A Logzi ERP rendszerrel biztos lehetsz benne, hogy a belső folyamataid, a számlázás, a raktárkezelés és minden érzékeny adatod a legmagasabb szintű védelem alatt áll.
A Logzi ERP rendszere folyamatosan frissül a legújabb biztonsági protokollokkal, minimalizálva a technikai sebezhetőségeket. Az ERP trendek egyértelműen a felhőalapú megoldások és a mesterséges intelligencia (AI) integrációja felé mutatnak, amelyek újabb biztonsági kihívásokat, de egyben új lehetőségeket is teremtenek a védelemre. A Logzi ERP partnereként nemcsak egy szoftvert, hanem egy megbízható tanácsadót is kapsz, amely segít navigálni a digitális világ kihívásaiban.
Már a belépés első napjaiban fektess hangsúlyt a kiberbiztonsági alapszabályok átadására, mielőtt az új munkatársak hozzáférést kapnának a kritikus vállalati rendszerekhez. Az onboarding folyamatba beépített, kötelező biztonsági tréning alapozza meg a helyes viselkedést. Ismertesd az aktuális, iparágat érintő legújabb támadási formákat (például vezérigazgatói adathalászat/CEO fraud, hamis számlák, szociális mérnöki trükkök), és tanítsd meg nekik, hogyan ellenőrizzék a gyanús forrásokat, vagy éppen milyen jelekre figyeljenek egy hamis számla esetében.
Ne feledd, az adatvédelem és a kiberbiztonság nem egy egyszeri projekt, hanem egy folyamatosan fejlődő terület. A Logzi ERP támogat téged abban, hogy a legkorszerűbb technológiával és tudással vértezd fel cégedet, így biztosítva a stabil növekedést és a piaci előnyt. Ne hagyd, hogy egy rossz kattintás romba döntse a kemény munkával felépített vállalkozásodat! Válassz egy olyan partnert, aki nem csak szoftvert, hanem biztonságot és nyugalmat is nyújt a mindennapokban.
Érdeklődsz a szoftverünkkel kapcsolatban, írj bátran!
Ha nem találod a választ és szükséged van segítségre
Regisztrációdat hozd létre most,
fizess később!