GDPR az ERP-ben: Automatizált törlés és névtelenítés
A modern magyar KKV-k számára a digitalizáció és a korszerű ERP rendszerek használata már elengedhetetlen a versenyképességhez, azonban a személyes adatok kezelése komoly jogi és technológiai kihívást jelent. A GDPR előírásai és az elfeledtetéshez való jog megkövetelik, hogy az ügyféladatok törlése és az adatnévtelenítés zökkenőmentesen, mégis biztonságosan menjen végbe a vállalati szoftverekben. Ebben a cikkben bemutatjuk, miként teheted automatizálttá és sziklaszilárddá a vállalati adatvédelmi folyamatokat anélkül, hogy veszélyeztetnéd az adatbázis-integritást.
Az elfeledtetéshez való jog és a PII adatok kezelése a KKV-k gyakorlatában
A GDPR (Általános Adatvédelmi Rendelet) bevezetése óta a hazai cégek életében az egyik leggyakoribb feladat a személyes adatok (PII adatok - Personally Identifiable Information) jogszabálykövető kezelése. Az ügyfelek bármikor élhetnek a törléshez való jogukkal, azaz kérhetik az adataik elfeledtetését. Ugyanakkor a magyar vállalkozásoknak figyelembe kell venniük a hazai jogszabályi kötelezettségeket is: a Számviteli törvény például előírja a számlázási és bizonylati adatok 8 éves megőrzését.
Ez a látszólagos ellentmondás komoly fejtörést okozhat, ha egy cég nem rendelkezel megfelelően felkészített ERP rendszerrel. Nem törölhetsz ki egy ügyfelet vakon az adatbázisból, ha annak korábbi vásárlásaihoz pénzügyi bizonylatok kapcsolódnak, mert az sértené a könyvelés integritását és a törvényi előírásokat. Az adatkezelési szabályzat alapján pontosan meg kell határozni, hogy mely mezők tartalmaznak közvetlen azonosításra alkalmas adatokat (például név, e-mail cím, telefonszám, szállítási cím), és melyek azok a tranzakciós rekordok, amelyeket meg kell őrizni.
Digitalizációs és adatvédelmi trendek a hazai KKV szektorban
Az adatvédelem és az üzleti folyamatok automatizálása ma már kéz a kézben jár. A manuális adattörlés nemcsak időigényes, hanem rendkívül hibaveszélyes is: egy nem megfelelően kitörölt adatbázis-sor komoly adatvédelmi bírságot vonhat maga után egy esetleges adatvédelmi audit során.
A friss iparági adatok szerint a digitalizáció terjedésével a vállalati adatbiztonság prioritássá vált. Az Eurostat legfrissebb felmérései szerint az Európai Unióban a vállalkozások több mint 38%-a használ integrált ERP rendszereket az üzleti folyamatok irányítására, és ezen cégek körében az automatizált adatvédelmi megfelelőség az egyik leggyorsabban növekvő szoftveres követelmény. Ezzel párhuzamosan a KSH statisztikái is azt mutatják, hogy a magyar KKV-k körében rohamosan nő a felhőalapú ügyviteli megoldások használata, ahol az adatok védelme és a jogszabályi megfelelőség (például az automatizált adattörlési protokoll) alapvető elvárásként jelenik meg.
Pszeudonimizálás vagy anonimizálás: Melyik adatkezelési módszert válaszd?
Amikor az ügyféladatok törlése a feladat, két alapvető technológiai megközelítés létezik a gyakorlatban: a pszeudonimizálás és az anonimizálás (adatnévtelenítés).
A pszeudonimizálás során a személyes adatokat olyan módon helyettesítjük egy álnévvel vagy egyedi azonosítóval, hogy az adatalany közvetlenül már nem azonosítható, de külön tárolt kiegészítő információk segítségével a folyamat még visszacsinálható (reverzibilis). Ez hasznos lehet aktív üzleti elemzések során, de nem minősül végleges törlésnek a GDPR szempontjából.
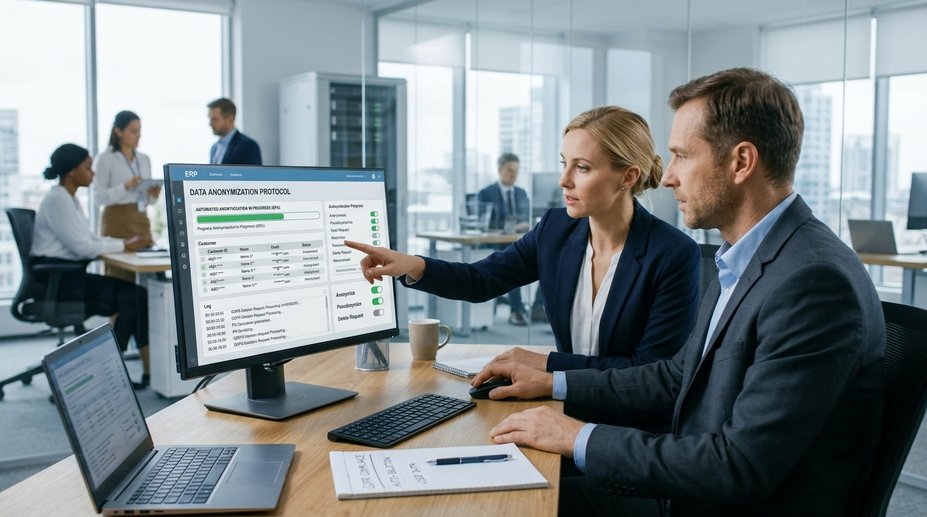
Ezzel szemben az anonimizálás során az adatokat véglegesen és irreverzibilis módon megváltoztatjuk. Az anonimizált adatok többé nem tekinthetők PII adatoknak, így a GDPR hatálya alól is kikerülnek. Egy modern ERP rendszerben ez azt jelenti, hogy az ügyfél neve helyére például az 'ANONIM_UGYFEL_1234' karakterlánc kerül, a címet és elérhetőségeket kiüríti a rendszer, viszont a vásárlási statisztikák, a termékösszesítők és a pénzügyi mérlegek érintetlenül megmaradnak.
Hét lépés az automatizált adattörlési protokoll megvalósításához
Ahhoz, hogy a cégednél a GDPR megfelelőség ne napi adminisztratív teherként, hanem zökkenőmentes háttérfolyamatként működjön, kövesd az alábbi gyakorlati lépéseket az ERP rendszered beállításakor:
- 1. Jogi háttér és az elfeledtetéshez való jog értelmezése: Határozza meg a GDPR 17. cikke alapján, hogy mely ügyféladatok tarthatók meg jogszabályi kötelezettség (pl. számviteli törvény) miatt, és melyeket kell törölni az adatalany kérésére vagy a cél megszűnésével.
- 2. Adatleltár és az ERP adatbázis feltérképezése: Készítsen átfogó adatleltárt, és azonosítsa az összes olyan adatbázis-táblát, modult és mezőt az ERP-ben, ahol személyes adatok (PII) tárolódnak (pl. CRM, számlázás, logisztika).
- 3. Anonimizálás és a végleges törlés elhatárolása: Alkalmazzon névtelenítést (irreverzibilis pszeudonimizálást) abban az esetben, ha a tranzakciós vagy statisztikai adatokra még szükség van, de a személyes azonosításra már nincs jogalap. Ahol semmilyen jogi indok nincs, ott hajtson végre végleges törlést.
- 4. Automatizált adattörlési protokollok kialakítása: Állítson be az ERP-ben automatikus adatmegőrzési szabályokat és figyelmeztetéseket, amelyek a megőrzési idő lejárta után automatikusan kezdeményezik az adatok névtelenítését vagy törlését.
- 5. Adatkapcsolatok és relációk biztonságos kezelése: Ügyeljen arra, hogy a törlés vagy anonimizálás ne törje meg a rendszer adatbázis-integritását; a hivatkozott kulcsok és statisztikák maradjanak meg, de az azonosításra alkalmas mezők ürüljenek ki.
- 6. Auditálhatóság és naplózás biztosítása: Hozzon létre egy védett, nem személyes adatokat tartalmazó audit naplót (logot), amely igazolja a törlési vagy névtelenítési művelet megtörténtét egy esetleges adatvédelmi hatósági ellenőrzés során.
- 7. Rendszeres felülvizsgálat és tesztelés: Rendszeres időközönként tesztelje az anonimizálási szkripteket és törlési rutinokat, valamint oktassa a munkatársakat a törlési kérelmek helyes és határidőben történő kezelésére.
Adatvédelmi audit és az adatbázis-integritás megőrzése az ERP-ben
Egy hatósági adatvédelmi audit során a hatóság nemcsak azt vizsgálja, hogy teljesíted-e a törlési kérelmeket, hanem azt is, hogy tudod-e igazolni a folyamat szabályosságát. Az automatizált adattörlési protokoll kulcseleme az úgynevezett 'audit log' vagy törlési napló. Ez a napló nem tartalmazhatja magukat a törölt PII adatokat, de rögzítenie kell a művelet időpontját, a törlés vagy anonimizálás jogcímét és az eljáró rendszer/felhasználó azonosítóját.
Az adatbiztonság szempontjából elengedhetetlen, hogy az ERP rendszer adatbázis-szinten kezelje az idegen kulcsok (foreign keys) és kapcsolatok védelmét. Ha egy ügyfél rekordját egyszerűen kitörölnéd az adatbázisból, az megárthatna a korábbi rendeléseknek, számláknak vagy logisztikai kimutatásoknak. Az automatizált névtelenítés során a kapcsolódó rekordok megőrzik hivatkozásaikat, de a mögöttük lévő személyes adatok helyére véglegesen felülírt, anonim értékek kerülnek.
A GDPR megfelelőség nem kell, hogy adminisztratív teher vagy félelemforrás legyen a vállalkozásod számára. Egy modern, felhőalapú ERP rendszer – mint a Logzi ERP – intelligens automatizmusokkal védi a vállalkozásodat, gondoskodik a pontos adattörlési protokollok betartásáról, és biztosítja, hogy a növekedésre koncentrálhass. Válaszd a jövőálló, biztonságos és GDPR-barát adatkezelést, és tapasztald meg, hogyan emeli új szintre a Logzi ERP a céged működését!