AWS RDS Sicherheit: Maximiere deinen ERP-Datenschutz 2025
Sicherheit in AWS RDS: Effektive Strategien zum Schutz Ihrer wertvollsten Unternehmensdaten stehen im Zeitalter voll digitalisierter Geschäftsprozesse an oberster Stelle. Wenn du moderne ERP-Systeme in der Cloud betreibst, bilden vertrauliche Kundendaten, Finanzkennzahlen und komplexe Logistikinformationen das Fundament deines Unternehmenserfolgs. In diesem praxisnahen Leitfaden erfährst du, wie du deine Cloud-Datenbanken nach höchsten Sicherheits- und Compliance-Standards nachhaltig schützt.
Warum Cloud-Datenbankschutz für moderne KKM und ERP-Systeme überlebenswichtig ist
Die digitale Transformation im deutschen Mittelstand schreitet zügig voran. Egal ob Großhandel, E-Commerce, Fertigung oder moderne Logistik – Unternehmen verlassen sich zunehmend auf hochintegrierte ERP-Systeme. Die zentrale Speicherung von Stammdaten, Bestandsführungen und Finanzströmen in einer Cloud-Datenbank bietet enorme Skalierbarkeit, bringt jedoch auch neue Herausforderungen im Bereich AWS RDS Sicherheit und Datensicherheit mit sich.
Ein Datenverlust oder ein Sicherheitsverstoß kann nicht nur erhebliche finanzielle Schäden nach sich ziehen, sondern auch das Vertrauen deiner Kunden nachhaltig schädigen. Strenge gesetzliche Vorgaben wie die DSGVO verlangen zudem eine lückenlose Kontrolle darüber, wer wann auf welche Datensätze zugreift. Gemäß aktuellen Analysen von Bitkom e.V. (2024/2025) verursachten Cyberangriffe auf deutsche Unternehmen Gesamtschäden in Milliardenhöhe, wobei unzureichend abgesicherte Cloud-Infrastrukturen zu den häufigsten Einfallstoren gehören. Ein durchdachter Cloud-Datenbankschutz ist daher kein optionales Luxusfeature, sondern die unverzichtbare Basis für deinen langfristigen Unternehmenserfolg.
Ende-zu-Ende Datenverschlüsselung: Ruhe- und Übertragungsdaten schützen
Um ein Höchstmaß an Schutz zu gewährleisten, muss die Datenverschlüsselung auf zwei wesentlichen Ebenen erfolgen: im Ruhezustand (Encryption at Rest) und während der Übertragung (Encryption in Transit). AWS Relational Database Service (RDS) bietet hierfür leistungsfähige Mechanismen, die sich nahtlos in moderne Unternehmenssoftware integrieren lassen.
Bei der Verschlüsselung ruhender Daten nutzt AWS RDS den Key Management Service (KMS). Hierbei werden Datenblöcke auf dem zugrundeliegenden Speicher, automatisierte Backups, Read Replicas sowie Snapshots durch fortschrittliche AES-256-Algorithmen geschützt. Für die Datenübertragung zwischen deinen Anwendungssammlungen, ERP-Modulen und den Datenbank-Instanzen sorgen aktuelle TLS/SSL-Protokolle dafür, dass Cyberkriminelle den Datenstrom im Netzwerk nicht abfangen oder manipulieren können. Durch die konsequente Umsetzung dieser Maßnahmen erfüllst du mühelos strenge Compliance-Richtlinien.
AWS IAM Access Control und Netzwerksicherheit: Minimale Rechte im privaten Subnetz
Ein wesentlicher Grundsatz moderner Cloud-Sicherheitsarchitekturen lautet: Least Privilege. Niemand sollte mehr Zugriff auf Daten erhalten, als für die spezifische Aufgabe zwingend erforderlich ist. Im Bereich AWS IAM Access Control bedeutet dies, dass Datenbankzugriffe nicht über statische Root-Zugangsdaten erfolgen, sondern dynamisch und rollenbasiert gesteuert werden.
Die technische Netzwerksicherheit bildet eine weitere Schutzschicht. Deine AWS RDS-Instanzen sollten niemals direkt aus dem öffentlichen Internet erreichbar sein. Platzieren deine Datenbanken stattdessen in privaten Subnetzen innerhalb einer Virtual Private Cloud (VPC). Über präzise konfigurierte Sicherheitsgruppen (Security Groups) steuerst du exakt, welche Server – beispielsweise deine Logzi ERP Anwendungsserver – Verbindungen zur Datenbank aufbauen dürfen. Dies minimiert die Angriffsfläche drastisch.
Automated Backups und Disaster Recovery: Ausfallsicherheit garantiert
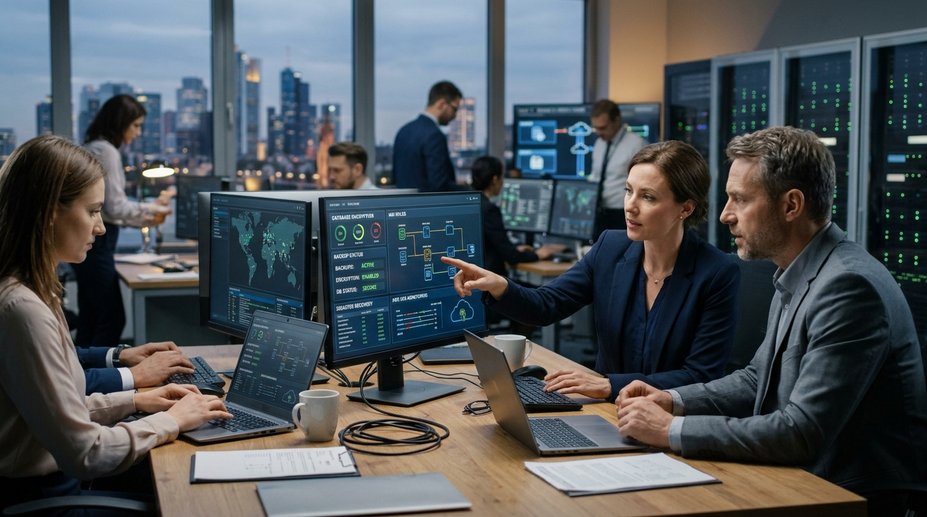
Unvorhergesehene Ereignisse wie Hardwareausfälle, menschliche Fehler oder Malware-Attacken erfordern eine robuste Strategie für Disaster Recovery. AWS RDS bietet integrierte Mechanismen wie Automated Backups und Point-in-Time Recovery (PITR), mit denen du deine Datenbank minutengenau auf einen beliebigen Zeitpunkt innerhalb deines Aufbewahrungszeitraums zurücksetzen kannst.
Aktuelle Erhebungen von Eurostat (2024) zeigen, dass über 45 % der europäischen Unternehmen Cloud-Dienste nutzen, wobei die Anforderungen an die Geschäftskontinuität kontinuierlich steigen. Durch den Einsatz von Multi-AZ-Bereitstellungen (Multi-Availability Zone) repliziert AWS RDS deine Daten synchron in eine zweite isolierte Rechenzentrumszone. Fällt die primäre Instanz aus, schaltet das System automatisch und ohne Datenverlust auf die Standby-Instanz um. Für noch höhere Sicherheitsanforderungen kannst du Snapshots zusätzlich in sekundäre AWS-Regionen kopieren.
Neue MySQL 8.1 Features für maximale Cloud-Datenbanksicherheit
Wenn du MySQL-Datenbanken auf AWS RDS betreibst, bringen die neuesten MySQL 8.1 Features entscheidende Vorteile für Sicherheit und Performance. Mit fortlaufenden Updates optimiert Oracle die Authentifizierungsmechanismen und verbessert die Zugriffsrechteverwaltung spürbar.
Zu den Highlights gehören erweiterte Audit-Log-Funktionen, mit denen du kritische Abfragen lückenlos nachvollziehen kannst, sowie verbesserte Mechanismen zur Unterdrückung sensibler Daten in Fehlerprotokollen. Zudem profitieren moderne ERP-Systeme von einer effizienteren Abfrageverarbeitung, was selbst bei verschlüsselten Datenbanken für blitzschnelle Antwortzeiten im Tagesgeschäft sorgt.
7 konkrete Handlungsempfehlungen für deine AWS RDS Sicherheitsstrategie
Damit du deine Infrastruktur sofort auf den neuesten Stand bringen kannst, haben wir die wichtigsten Maßnahmen für dich zusammengefasst:
- 1. Ende-zu-Ende-Verschlüsselung aktivieren: Nutzen Sie AWS KMS zur Verschlüsselung ruhender Daten (Encryption at Rest) sowie TLS/SSL-Protokolle für die Datenübertragung (Encryption in Transit), um unbefugte Zugriffe vollständig zu unterbinden.
- 2. Automated Backups & Point-in-Time-Recovery: Richten Sie automatisierte Backup-Strategien mit Point-in-Time Recovery (PITR) ein und speichern Sie Snapshots zur zusätzlichen Ausfallsicherheit in sekundären AWS-Regionen.
- 3. Neueste Features von MySQL 8.1 nutzen: Profitieren Sie von verbesserten Authentifizierungs-Plugins, optimierten Zugriffsrechten, erweiterten Sicherheits-Patches und gesteigerter Performance für komplexe Datenbankabfragen.
- 4. Strikte Netzwerkisolation und IAM-Governance: Isolieren Sie Ihre RDS-Instanzen in privaten VPC-Subnetzen ohne öffentlichen Internetzugang und wenden Sie das Prinzip der minimalen Rechtevergabe (Least Privilege) über AWS IAM an.
- 5. Echtzeit-Monitoring und Logging: Implementieren Sie Amazon CloudWatch, AWS CloudTrail und RDS Enhanced Monitoring, um ungewöhnliche Datenbankaktivitäten sofort zu erkennen und lückenlos zu auditieren.
- 6. Automatisierte Sicherheits-Updates: Aktivieren Sie automatische Wartungsfenster für Minor-Version-Upgrades, um Sicherheitslücken ohne manuelle Eingriffe zeitnah zu schließen.
- 7. Hochverfügbarkeit durch Multi-AZ-Architektur: Setzen Sie auf Multi-AZ-Bereitstellungen für eine synchrone Datenreplikation und automatische Failover-Prozesse im Falle eines Hardware- oder Zonenausfalls.
Ein sicheres und zuverlässiges ERP-System ist das Herzstück deines Unternehmenserfolgs im digitalen Zeitalter. Wenn du nach einer zukunftssicheren, hochflexiblen und perfekt strukturierten Gesamtlösung suchst, bietet dir Logzi ERP die ideale Plattform für deine Geschäftsprozesse. Mit Logzi ERP verbindest du maximale operative Effizienz mit den höchsten Standards moderner Cloud-Sicherheit – probiere Logzi ERP aus und hebe dein Unternehmen auf das nächste Technologie-Level!